Сеть ляжет под сканер
26.09.2026
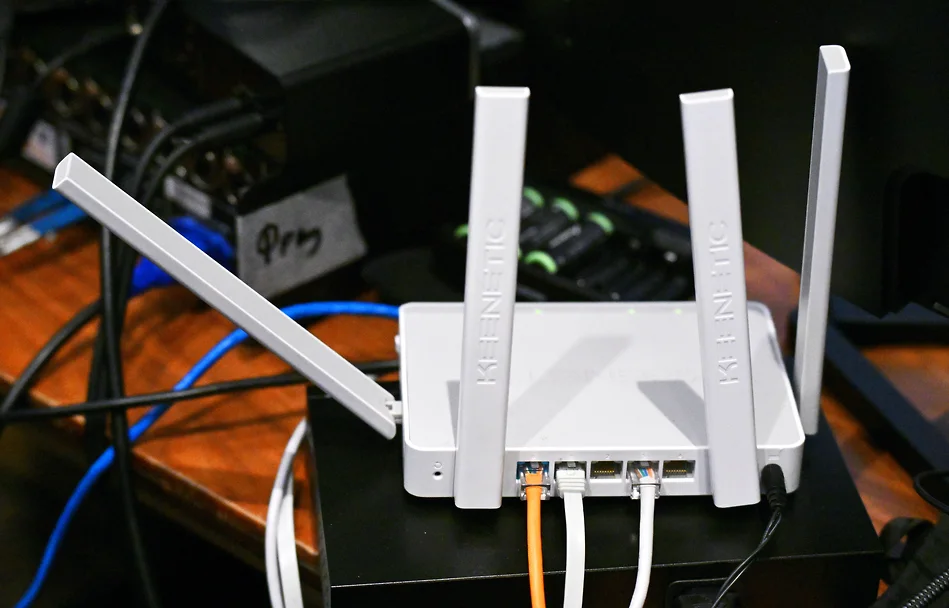
Роскомнадзор попросил операторов связи проверить роутеры MikroTik. На устройствах латвийского производителя найдены новые уязвимости, предупреждает ведомство. О рекомендациях для провайдеров пишет РБК. По данным издания, в России работает около 100 тыс. таких маршрутизаторов.
Среди рисков — обход хакерами аутентификации, получение приватной информации, возможность читать и изменять файлы, а также отправлять несанкционированные команды.
Обо всех этих уязвимостях айтишники знали и раньше, но операторы могут помочь избежать атак на устройства обычных пользователей, отмечает руководитель проекта «Технологии» РГ Медиа, эксперт РОЦИТ Олег Капранов: «Они дают невероятно гибкие настройки. Это их очень сильная сторона, а с другой стороны, плюс превращается в минус. Поскольку все нужно настраивать руками. Это приводит к тому, что их очень легко ломать. Даже в моей практике бывали случаи, когда ты ставишь на сеть роутер MikroTik, не успел еще его настроить, а его уже взломали. То есть их просто мониторят, и когда хакеры натыкаются на роутер MikroTik в сети с неустановленным еще паролем, они его взламывают сразу, что называется, по щелчку. То, что Роскомнадзор этим озаботился, это правильно. Плюс мы понимаем, что MikroTik — это латвийская компания, они с 2022 года начали делать маленькие неприятные гадости для российских пользователей. Я думаю, что в первую очередь речь может идти как раз таки о закрытии на сети вот тех портов, которые используются хакерами для атак на роутеры MikroTik. Это та превентивная мера, которая на самом деле может помочь. IT-специалисты, которые используют роутеры MikroTik для каких-то своих задач, абсолютно легальных, могут столкнуться с тем, что у них какие-то функции перестанут работать. Но это очень специфично, я думаю, что они смогут решить эту проблему по месту. Пользователю обычному проще купить роутеры, которые представлены на рынке».
Теоретически блокировка трафика по определенным портам может ограничить доступ в интернет. Но полностью отключать абонентское оборудование операторы не планируют, говорят аналитики рынка. Тем более что рекомендации пока не носят обязательный характер, а о проблемах заявляет и сам производитель, отмечает IT-эксперт Александр Исавнин: «Около месяца назад нашли довольно серьезную уязвимость в программном обеспечении в свежих версиях, и сама компания MikroTik настойчиво просит обновлять их. Соответственно, в ряде случаев возможен удаленный доступ, заражение роутера вирусом и превращение большого количества устройств в ботнет. Такое, на самом деле, случалось со всеми домашними роутерами практически. Такое какое-то время назад случалось и с MikroTik.Оператор связи знает, какие у клиентов IP-адреса, может выполнить сканирование своей сети, сделать то же самое, что делают хакеры, только не для целей взлома, а для цели определения, какое оборудование стоит у клиента, и, соответственно, связаться и попросить обновить. Это вполне себе хорошая практика».
По словам экспертов, взломанный роутер создает угрозу для всех подключенных к нему устройств — телефонов, ноутбуков и умной домашней техники. На проблему могут указывать снижение скорости интернета, активность роутера в режиме простоя и частые всплывающие окна.
Источник: Коммерсантъ, фото: Антон Великжанин / Коммерсантъ
Назад в раздел "Новости отрасли"